
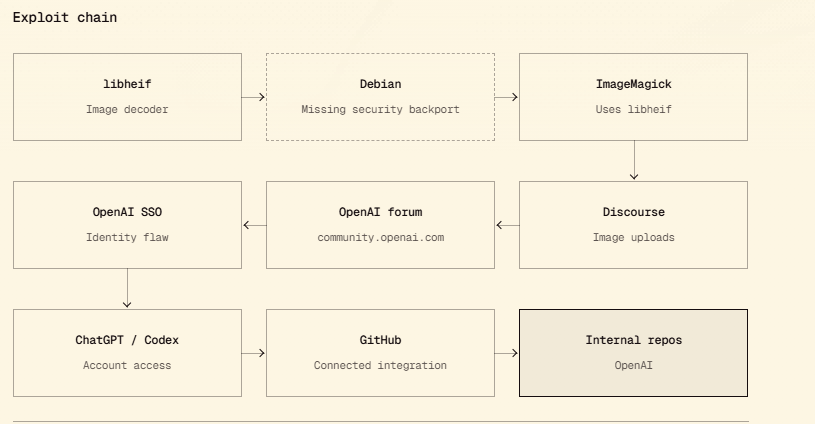
El equipo de investigadores de seguridad de Hacktron ha detallado cómo consiguió acceder a cuentas de empleados de OpenAI y alcanzar repositorios internos mediante una cadena de vulnerabilidades. La investigación, publicada el 13 de septiembre de 2026, describe un ataque que combinó un problema de ejecución de código en una biblioteca de procesamiento de imágenes con una configuración defectuosa del sistema de inicio de sesión.
Según Hacktron, el equipo formado por Harsh Jaiswal, Mohan Pedhapati y Rahul Maini logró encadenar los fallos el 25 de julio de 2026. Los investigadores afirman que el proceso completo, desde el descubrimiento inicial hasta el acceso al repositorio interno de OpenAI, duró menos de 72 horas.
La investigación se realizó dentro de un proceso de divulgación responsable. Hacktron informó de los problemas a OpenAI y a Discourse, que actuaron posteriormente para corregir las vulnerabilidades. OpenAI terminó pagando una recompensa de 6.500 dólares por el hallazgo relacionado con su propia infraestructura.
La cadena comenzó en el foro de la comunidad de OpenAI
El punto de entrada fue community.openai.com, el foro de la comunidad de OpenAI basado en Discourse. Hacktron descubrió que el procesamiento de determinadas imágenes podía abrir la puerta a la ejecución remota de código debido a una vulnerabilidad en la biblioteca libheif.
El problema estaba relacionado con imágenes HEIC y HEIF. El sistema de subida de imágenes de Discourse no procesaba directamente determinados formatos y recurría a ImageMagick, que a su vez utilizaba libheif para descodificar las imágenes.
Hacktron encontró que una corrección de seguridad relevante para libheif había sido incorporada en el proyecto original, pero no había llegado a las versiones utilizadas en determinados sistemas Debian. Según los investigadores, el código vulnerable no había sido identificado originalmente como una corrección de seguridad, por lo que tampoco había recibido un CVE en aquel momento.
El entorno de Discourse utilizado por OpenAI estaba basado en Debian 12 y empleaba una versión vulnerable de libheif. Hacktron afirma que Debian 13 también utilizaba inicialmente una versión afectada, aunque posteriormente publicó una actualización de seguridad.
Claude ayudó a desarrollar el exploit utilizado en la investigación
Uno de los elementos más llamativos de la investigación es el uso de modelos de Claude de Anthropic durante el desarrollo del exploit. Hacktron explica que comenzó utilizando Claude Opus 4.8 para analizar el paquete libheif instalado y localizar posibles problemas de seguridad.
El modelo identificó una vulnerabilidad de tipo heap buffer overflow que podía proporcionar primitivas de lectura y escritura fuera de los límites durante el procesamiento de imágenes HEIC. Los investigadores utilizaron después el modelo para avanzar en el desarrollo de un exploit funcional.
El 24 de julio, Hacktron consiguió desarrollar un exploit capaz de ejecutar código en ImageMagick y libheif bajo determinadas condiciones. Los investigadores explican que inicialmente tuvieron problemas para hacerlo funcionar de forma fiable con ASLR activado, una protección habitual destinada a dificultar la explotación de determinadas vulnerabilidades.
Ese mismo día Anthropic lanzó Claude Opus 5. Hacktron comenzó una nueva sesión con el modelo y, según su relato, obtuvo en unas horas un exploit funcional para una arquitectura ARM64. Después pidió al modelo que ayudara a adaptarlo al entorno x86-64 y a la configuración de memoria utilizada por Discourse.
El acceso al foro permitió encadenar otro fallo de OpenAI
A las 06:00 UTC del 25 de julio, Hacktron asegura que había confirmado la ejecución remota de código mediante una subida de imagen. El equipo utilizó después Claude en un entorno controlado para automatizar parte de las pruebas contra una instalación propia de Discourse.
Al comprobar de nuevo el entorno a las 10:00 UTC, los investigadores afirman que el agente había conseguido ejecución remota de código en Discourse Cloud. Con el exploit generado, pudieron reproducir posteriormente el acceso sobre la instalación utilizada por OpenAI.
La segunda parte de la cadena estaba relacionada con el sistema de identidad. OpenAI utilizaba el foro con la posibilidad de iniciar sesión mediante «Sign in with OpenAI», conectado con auth.openai.com.
Hacktron explica que esta configuración permitía encadenar el acceso obtenido en el foro con un problema del sistema SSO. El resultado era la posibilidad de comprometer cuentas activas de empleados que utilizaban el servicio, incluyendo sus cuentas de ChatGPT y Codex.
La situación era especialmente relevante porque esas cuentas podían tener conexiones con otros servicios. Los investigadores señalan que, en teoría, el alcance podía extenderse a herramientas como GitHub, Slack y correo electrónico, dependiendo de los permisos y conexiones configurados por cada usuario.
Hacktron demostró el acceso sin extraer código interno
Para demostrar que la cadena había funcionado sin acceder directamente a información sensible, los investigadores utilizaron el Codex asociado a la cuenta de un empleado de OpenAI. Desde allí crearon una pull request de prueba en el repositorio interno de la compañía.
Hacktron explica que la solicitud de cambios fue deliberadamente inocua y que el enlace fue ocultado a petición de OpenAI. El objetivo era demostrar que el equipo había alcanzado el repositorio sin necesidad de descargar o revisar código interno de la organización.
Una vez realizada la prueba, Hacktron actualizó su informe de Bugcrowd y notificó directamente a OpenAI. Los investigadores aseguran que detuvieron todas las pruebas aproximadamente a las 15:30 UTC del 25 de julio.
OpenAI confirmó posteriormente que había solucionado el problema. Según la cronología publicada por Hacktron, la compañía respondió a las 22:49:45 UTC, unas 14 horas después de recibir el informe inicial.
Discourse también corrigió el problema de procesamiento de imágenes
La vulnerabilidad relacionada con Discourse fue comunicada mediante su programa de seguridad de HackerOne. La compañía respondió el 26 de julio y tenía preparada una solución el 27 de julio, según la cronología publicada por Hacktron.
Además de corregir el problema, Discourse incorporó sandboxing para el procesamiento de imágenes como una medida adicional de defensa. El aviso de seguridad correspondiente fue publicado el 28 de julio de 2026.
Hacktron señala que quienes administren instalaciones propias de Discourse deberían revisar sus imágenes y reconstruir las instalaciones afectadas. En concreto, advierte de que una actualización realizada únicamente desde la interfaz web podría no sustituir una dependencia vulnerable incluida en una imagen antigua.
La investigación también llevó a Hacktron a ampliar su trabajo sobre libheif. La compañía explica que está estudiando la presencia de esta biblioteca en otros productos y frameworks, dentro de una investigación denominada HEIF Heist.
El caso muestra cómo una vulnerabilidad aparentemente localizada en un componente utilizado para procesar imágenes puede adquirir un alcance mucho mayor cuando se combina con sistemas de identidad y cuentas con acceso a servicios internos. En este caso, la cadena unió una vulnerabilidad de software con un fallo de configuración de autenticación, mientras que modelos de IA ayudaron a acelerar parte de la investigación.