
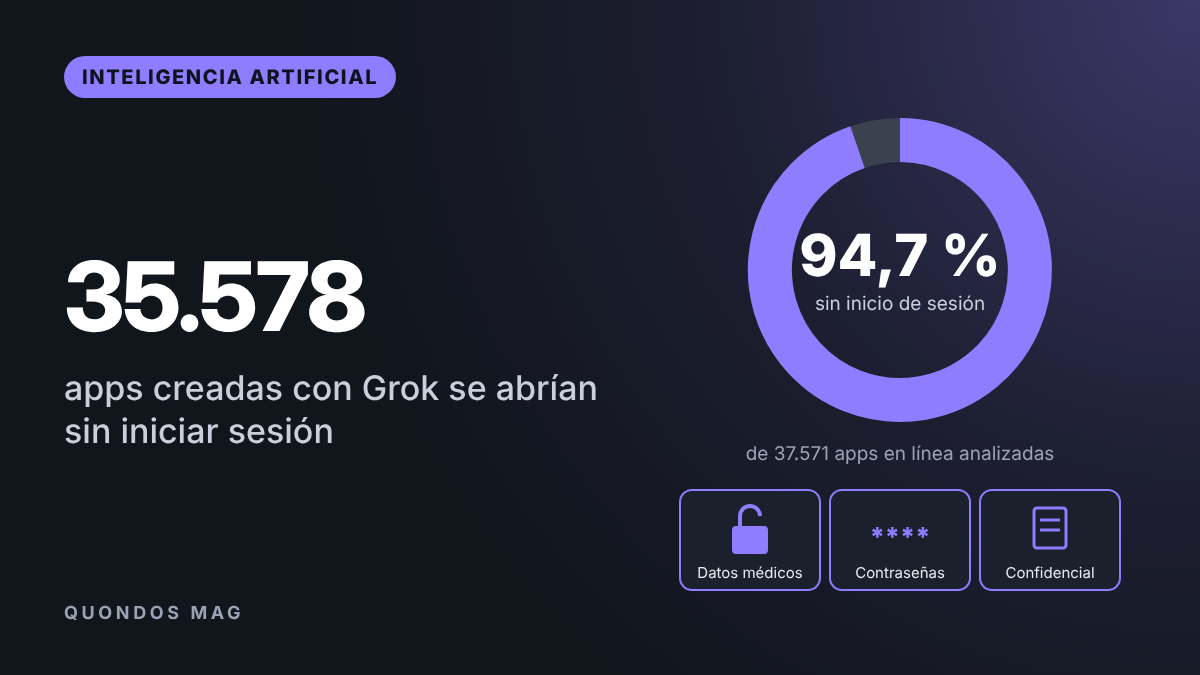
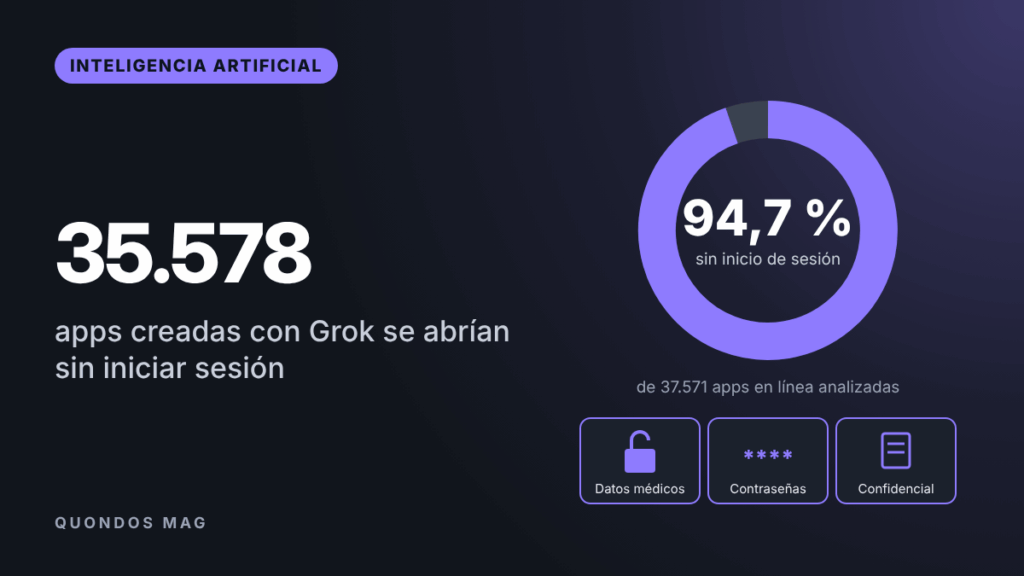
Crear una app con IA en unos minutos tiene un reverso peligroso. Un estudio de la firma de seguridad Claroc ha encontrado 35.578 aplicaciones creadas con Grok que cualquiera podía abrir sin iniciar sesión. Entre ellas había resultados médicos de un paciente de la UCI, contraseñas en texto plano y documentos marcados como confidenciales de SpaceXSI y de X, la red social de Elon Musk. El problema, según los investigadores, está en la opción de privacidad que viene marcada por defecto.
Qué ha descubierto Claroc
El equipo de Claroc, dirigido por Asaf Aprozper, probó 43.551 direcciones de apps de Grok alojadas en el dominio grok.me. De ellas, 37.571 seguían en línea y 35.578, el 94,7 %, se abrían sin pedir ningún tipo de acceso. Solo 1.993 exigían iniciar sesión. Tras revisar una muestra, la firma estima que entre 650 y 800 de esas apps contenían datos privados.
Los ejemplos que recoge el informe, publicado el 10 de noviembre, son preocupantes: los análisis y las imágenes de un paciente ingresado en la UCI, la plantilla de un hospital con más de 3.500 empleados, el cuadrante de turnos de un cuerpo de bomberos y una app de control horario de un contratista con 18 cuentas y sus contraseñas sin cifrar.
También aparecieron 24 apps creadas por empleados de SpaceXSI y X, entre ellas un plan de incorporación marcado como confidencial, un mapa comercial con 594 cuentas y una propuesta publicitaria de X a una agencia federal de Estados Unidos. Además, Claroc encontró datos internos de otras 30 organizaciones, seis de ellas empresas de la lista Fortune 500.
Por qué estaban expuestas
Según Claroc, en la cuenta de pago que usó para sus pruebas, el panel de publicación de Grok tenía preseleccionada la opción «Cualquiera con el enlace». Y cada app recibe su propio subdominio, del tipo nombre.grok.me, que queda registrado en servicios de DNS pasivo que cualquiera con acceso puede consultar. Es decir, el enlace no era tan secreto como parecía.
Los investigadores también probaron apps propias. Una lista de contactos sin inicio de sesión dejaba que un visitante anónimo añadiera filas. Y en una lista de clientes protegida con inicio de sesión de Google, una cuenta ajena podía leer, editar y borrar registros, porque el código generado añadía a cada usuario al equipo antes de comprobar si pertenecía a él. Al marcar la opción «Solo tú», el acceso externo quedaba bloqueado.
No es la primera vez que Grok tiene un problema así. Claroc recuerda que en agosto de 2025, según Fortune, Google llegó a indexar más de 370.000 conversaciones compartidas de Grok.
La respuesta de SpaceXSI
Claroc avisó a SpaceXSI el 8 de noviembre y le propuso cuatro soluciones: servir las apps compartidas en rutas difíciles de adivinar en lugar de subdominios, añadir una opción limitada a los correos de la empresa, poner «Solo tú» por defecto y avisar al publicar una app con base de datos pero sin inicio de sesión.
La compañía respondió que las apps de Grok son privadas hasta que su creador las comparte, que publicar exige varios pasos y que las cuentas de los empleados tienen «Solo tú» por defecto. Claroc replica que el paso de acceso seguía ofreciendo «Cualquiera con el enlace» como opción preseleccionada. Tras el informe, SpaceXSI retiró las 24 apps de su personal, pero no las del resto de usuarios y organizaciones.
Qué deberían hacer ya las empresas
El caso va más allá de Grok. Como resume Aprozper, los creadores de apps con IA han convertido publicar en cuestión de unos clics, y la respuesta por defecto a quién puede verlo es «todo el mundo». Cualquier empresa donde los empleados creen herramientas internas con IA, sea con Grok o con otra plataforma, tiene un riesgo parecido.
Claroc recomienda averiguar qué creadores de apps con IA usa la plantilla, buscar en DNS pasivo los dominios de esas plataformas para ver qué hay abierto y comprobar que las apps con datos internos usan acceso restringido. También conviene probar el inicio de sesión desde fuera de la empresa, revisar si hay credenciales visibles en el código y despublicar las apps que ya no tienen responsable.