
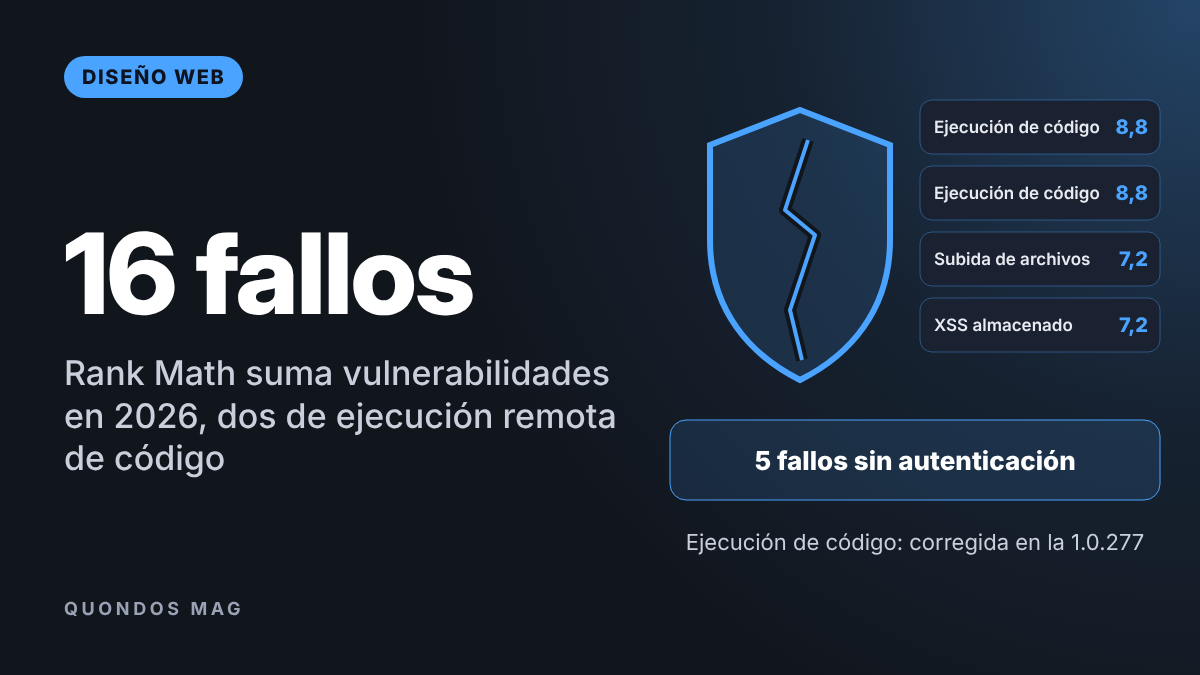
Rank Math acumula 16 vulnerabilidades en lo que va de 2026, y algunas no son precisamente menores. Un recuento de Search Engine Journal a partir de la base de datos de Wordfence muestra que el popular plugin SEO para WordPress ha sufrido fallos que van desde la ejecución remota de código hasta el borrado de datos SEO sin necesidad de iniciar sesión. Si usas Rank Math, lo primero es comprobar que tienes la última versión instalada.
Las vulnerabilidades de Rank Math más graves
Según Search Engine Journal, cuatro de los fallos permiten en la práctica tomar el control de la web. Los dos peores son de ejecución remota de código, con una puntuación CVSS de 8,8 sobre 10: el CVE-2026-1928, una inyección de objetos PHP que basta con una cuenta de colaborador para explotar, y el CVE-2026-81757, que requiere permisos de autor.
El CVE-2026-1928 se publicó el 27 de octubre y, según Patchstack, afecta a las versiones 1.0.276 y anteriores; la corrección llegó con la versión 1.0.277. El CVE-2026-81757 se divulgó el 27 de agosto. Ambos son especialmente peligrosos en webs con varios redactores o colaboradores externos, porque no hace falta ser administrador para aprovecharlos.
Completan el grupo más serio una subida arbitraria de archivos (CVE-2026-104752, CVSS 7,2), que exige acceso de administrador, y un fallo de cross-site scripting almacenado (CVE-2026-66702, también 7,2) que puede explotarse sin autenticación, divulgado el 31 de julio.
Cambios en la portada y borrado de datos SEO sin iniciar sesión
El resto de vulnerabilidades tienen una gravedad media o baja, pero algunas resultan muy incómodas para quien vive del SEO. Search Engine Journal destaca una que permitía modificar los ajustes de la página de inicio sin autenticación y otra que dejaba borrar datos SEO también sin iniciar sesión, ambas con una puntuación de 5,3.
La lista incluye además la revelación de contenido protegido con contraseña, varias exposiciones de información, una inyección SQL que requiere permisos de administrador y fallos que permitían a un autor sobrescribir metadatos de entradas y usuarios o actualizar objetos SEO sin autorización.
El patrón más repetido es la falta de comprobación de permisos, presente en siete de los 16 casos, y cinco de las vulnerabilidades no requerían ningún tipo de autenticación. Según el recuento, once de los fallos se descubrieron entre el 27 de agosto y el 14 de octubre, y ocho se notificaron en apenas una semana, entre el 27 de agosto y el 3 de septiembre.
Un año complicado para Rank Math
La comparación con su gran rival no deja bien parado a Rank Math. Según Search Engine Journal, Wordfence ha registrado en 2026 cuatro vulnerabilidades en Yoast SEO gratuito y dos en su versión de pago, frente a las 16 de Rank Math. Las versiones afectadas se concentran en la rama 1.0.27x: las dos de ejecución de código, en la 1.0.276 y anteriores, y la última tanda, hasta la 1.0.279.
Además, el plugin viene de un susto mayor. En octubre, BleepingComputer informó de que una descarga de Rank Math PRO 3.0.123 desde la web oficial fue manipulada durante unas 11 horas, entre el 15 y el 16 de octubre, para instalar puertas traseras. La versión gratuita de WordPress.org no se vio afectada y la empresa publicó la versión limpia 3.0.124.
Antes, en septiembre, Rank Math ya tuvo que pausar y luego retirar su agente de soporte con IA después de que generara credenciales de acceso a WordPress, una polémica que llevó a Matt Mullenweg a pedir auditorías para los plugins.
Qué deben hacer ya quienes usan Rank Math
La medida urgente es sencilla: actualizar Rank Math a la última versión disponible y activar las actualizaciones automáticas si la web lo permite. Con la versión 1.0.277 o superior quedan corregidas las dos vulnerabilidades de ejecución remota de código, y las versiones posteriores a la 1.0.279 cierran la última tanda de fallos.
Conviene también revisar quién tiene cuentas de colaborador o autor, eliminar las que ya no se usan y exigir contraseñas robustas, porque varios de estos fallos dependen de esos permisos. Quien instalara Rank Math PRO 3.0.123 en octubre debe seguir las instrucciones de limpieza de la empresa. Y, en general, es buen momento para auditar los plugins activos, borrar los que sobran y vigilar avisos de Wordfence o Patchstack.