
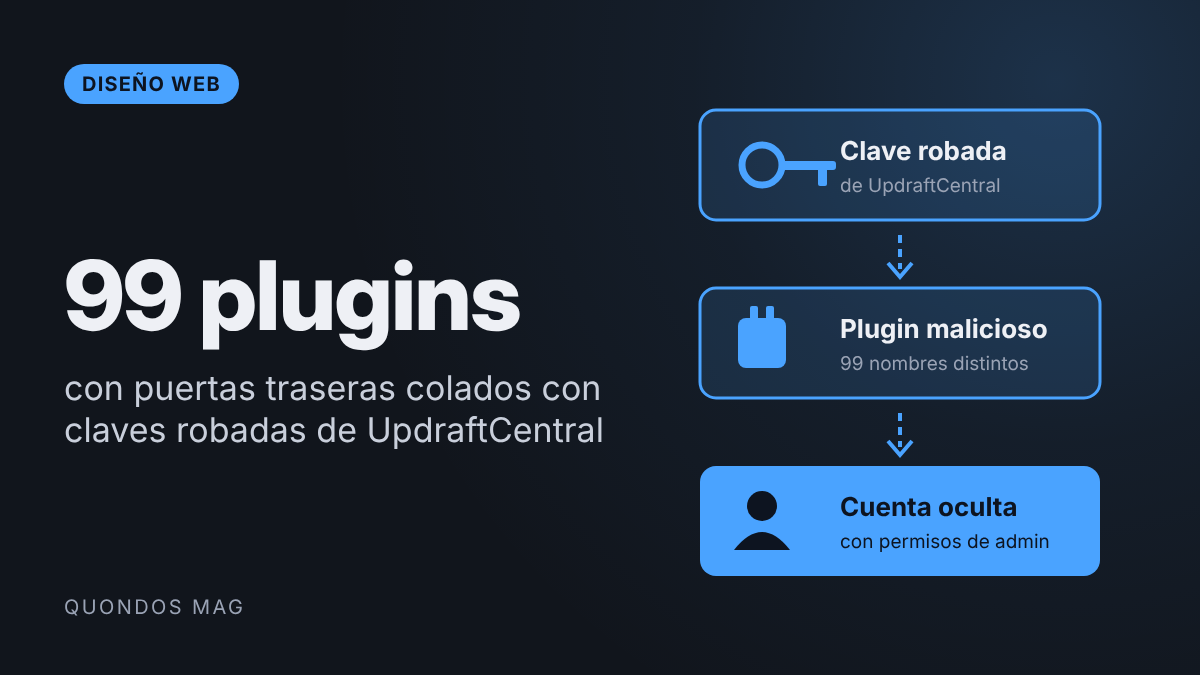
Un ataque contra la empresa que desarrolla UpdraftPlus, uno de los plugins de copias de seguridad más usados de WordPress, ha servido para colar puertas traseras en webs de sus clientes. Los atacantes robaron las claves de conexión de UpdraftCentral, el panel de gestión remota de TeamUpdraft, y las usaron para instalar plugins maliciosos y crear cuentas con permisos de administrador sin necesidad de usuario ni contraseña. Según Patchstack, el problema no es un fallo del plugin, sino una filtración de claves, y actualizar no basta para limpiar una web que ya haya sido atacada.
Qué ha pasado con UpdraftPlus y UpdraftCentral
TeamUpdraft detectó un acceso no autorizado a teamupdraft.com entre el 17 y el 18 de octubre. La compañía cree que los atacantes accedieron a su base de datos de clientes, que contiene nombres, correos, direcciones de facturación, historial de pedidos, contraseñas guardadas en formato hash, ajustes de doble factor y las claves de conexión de UpdraftCentral, UpdraftVault y UpdraftClone. Según la empresa, no guarda datos de tarjetas, porque los pagos los gestionan Stripe y PayPal.
Con esas claves, el atacante envió órdenes firmadas a las webs conectadas, que las aceptaron como si llegaran del panel legítimo. Patchstack, que atribuye el descubrimiento a la empresa de seguridad Nethemba, registró instalaciones de puertas traseras entre las 15:32 del 18 de octubre y las 9:23 del 19 de octubre (hora UTC), en una campaña de unas 18 horas.
Un detalle agrava el caso: al conectar una web con una cuenta de teamupdraft.com, la gestión remota quedaba activada por defecto mediante una casilla ya marcada. Por eso, webs que solo usaban el plugin para hacer copias pueden tener claves activas sin que sus dueños lo sepan. Además, según Patchstack, las claves no caducan: algunas emitidas en noviembre de 2025 seguían funcionando en octubre de 2026.
Cómo funciona la puerta trasera
Los plugins maliciosos se instalan y activan por la vía normal de WordPress. Cuando reciben una petición con un parámetro secreto de 32 caracteres, crean una cuenta con rol de editor y le añaden permisos para cambiar ajustes e instalar plugins, lo que en la práctica equivale a ser administrador. Después inician sesión con una cookie persistente y redirigen al escritorio.
Como el acceso no pasa por el formulario de inicio de sesión, el ataque se salta la verificación en dos pasos, los límites de intentos y los plugins de protección del login. La cuenta creada sigue ahí aunque se borre el plugin. Patchstack ha identificado 99 nombres de plugins distintos, la mayoría combinaciones aleatorias que imitan herramientas de mantenimiento, y uno que se repite: Site Health Cache.
Las muestras analizadas tenían un error de programación que hace que la web devuelva un error 500 antes de activar la puerta trasera. Patchstack avisa de que no hay que intentar arreglarlo: corregir ese fallo activa el acceso del atacante. La recomendación es eliminar el plugin.
Las versiones que corrigen el problema
TeamUpdraft publicó el 19 de octubre UpdraftPlus 1.26.13 (gratuita) y 2.26.13 (Premium), que desconectan las conexiones de UpdraftCentral creadas antes de las 13:07 (hora británica) del 18 de octubre. Según la compañía, WordPress.org distribuyó la actualización a todos los usuarios, aunque conviene comprobar que la web está en la última versión. El parche cierra la vía de entrada, pero no elimina los plugins ni las cuentas que ya se hayan creado.
La empresa asegura que ha cerrado sesión en todas las cuentas de teamupdraft.com, ha cambiado las claves de UpdraftVault y UpdraftClone, ha contratado a una firma externa y ha informado del incidente a la ICO británica y a la policía. No hay datos de cuántas webs se han visto afectadas. UpdraftPlus superó los 4 millones de instalaciones activas a principios de octubre, pero solo corren riesgo las que tenían una conexión activa con UpdraftCentral en la nube; las instalaciones propias de UpdraftCentral no están afectadas.
Qué deben hacer ya quienes gestionan webs con WordPress
El primer paso es actualizar UpdraftPlus y borrar las claves de UpdraftCentral desde Ajustes, UpdraftPlus, Herramientas avanzadas, UpdraftCentral. Patchstack insiste en revisarlo aunque nunca se haya usado ese panel, y en no reconectar hasta que el proveedor aclare la causa. Quien gestione muchas webs puede comprobarlo con WP-CLI consultando la opción updraft_central_localkeys.
Después toca revisar usuarios y plugins: buscar editores con permisos de administrador, cuentas con correos de example.org o el nombre «Site Tools», y plugins desconocidos, también en la pestaña Must-Use. Si aparece algo, hay que cambiar las contraseñas de administrador, cerrar todas las sesiones y valorar restaurar una copia anterior al 17 de octubre.
Por último, TeamUpdraft pide a todos sus clientes que cambien la contraseña de teamupdraft.com y la de cualquier otro servicio donde la repitan, que restablezcan el doble factor y que desconfíen de correos que se hagan pasar por la empresa. Para las agencias, el caso es un recordatorio incómodo: cada servicio de gestión remota conectado a una web es también una puerta de entrada que hay que vigilar.