
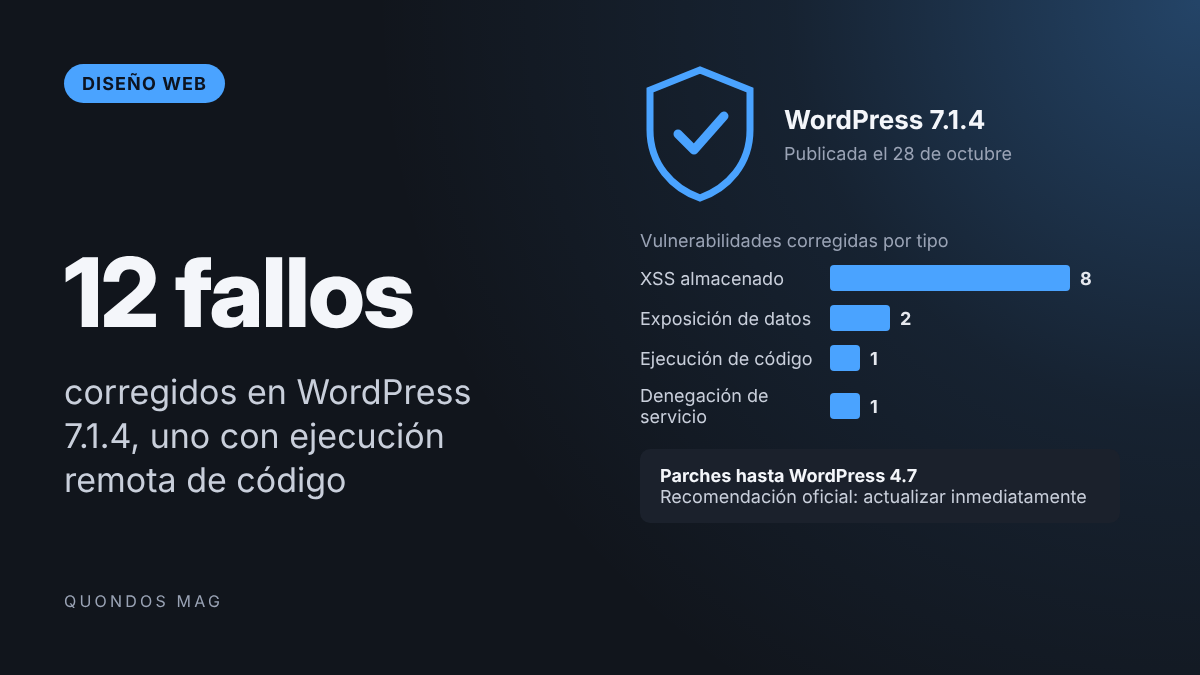
Toca volver a actualizar WordPress, y esta vez sin esperar. El proyecto publicó el miércoles 28 de octubre la versión WordPress 7.1.4, una actualización de seguridad que corrige 12 vulnerabilidades y renueva los certificados raíz que incluye el CMS. La más delicada afecta al propio proceso de actualización y, según el anuncio oficial, podría permitir la ejecución remota de código durante esa ventana. WordPress recomienda actualizar los sitios «inmediatamente».
El fallo más grave está en la propia actualización
El anuncio, firmado por Aaron Jorbin, que lidera la versión junto a Nik Tsekouras, describe una debilidad en el proceso de actualización que podría permitir ejecutar código en remoto mientras se instala la nueva versión. La descubrió el investigador Umut Bayram. WordPress no ha detallado qué condiciones hacen falta para aprovecharla.
Roger Montti, de Search Engine Journal, la considera «posiblemente la más relevante» del paquete, porque un fallo de ejecución remota de código puede acabar en el control total de una web. Es precisamente el tipo de vulnerabilidad que convierte un parche rutinario en una urgencia para agencias y administradores con muchos sitios a su cargo.
Una ristra de XSS en bloques, Interactivity API y Customizer
El resto de la lista está dominado por fallos de cross-site scripting almacenado (XSS), que permiten guardar código malicioso en la web para que se ejecute después en el navegador de quien la visita o la administra. Afectan al marcado de bloques, a varios puntos de la Interactivity API, a la actualización selectiva del Customizer, al bloque de categorías, a los bloques de lista de reproducción e imagen y a los de paginación de comentarios.
Hay también un XSS almacenado a través de las solicitudes de borrado de datos personales y otro mediante nombres de usuario manipulados, ambos atribuidos a Anthropic. Completan la lista una denegación de servicio almacenada en la Interactivity API, la posibilidad de descubrir sin autenticarse cambios del Customizer aún no publicados y un problema por el que usuarios con privilegios podían leer las notas del editor de entradas que no pueden editar.
Según Search Engine Journal, muchos de estos fallos exigen tener acceso de colaborador o superior, lo que reduce el riesgo de explotación. Pero no lo elimina: en webs con muchos autores, cuentas antiguas sin revisar o accesos de terceros, un rol de colaborador no es una barrera tan alta como parece.
El paquete se cierra con la actualización de los certificados raíz incluidos en WordPress, tras la revocación de los de eMudhra. Entre los investigadores acreditados figuran Rafie Muhammad, de Awesome Motive, Antonio Lorensius Silaban y varios miembros del equipo de seguridad de WordPress, como Jon Surrell, Ben Bidner y Alex Concha.
Parches hasta WordPress 4.7 y actualización automática
Las correcciones se han llevado a todas las ramas que siguen recibiendo parches de seguridad, que ahora mismo llegan hasta WordPress 4.7, aunque el proyecto recuerda que solo la última versión tiene soporte activo. Algunas de esas versiones antiguas todavía se están preparando y se publicarán a medida que estén listas. La beta 3 de WordPress 7.2 también incluye los arreglos.
Las webs con las actualizaciones automáticas en segundo plano activadas pasarán solas a la 7.1.4. El resto puede descargarla desde WordPress.org o hacerlo desde el escritorio, en Escritorio, Actualizaciones, con el botón «Actualizar ahora». La próxima versión mayor, WordPress 7.2, está prevista para el 8 de diciembre.
Qué deberían hacer ya los responsables de webs WordPress
La prioridad es clara: comprobar hoy mismo la versión de cada sitio y confirmar que está en la 7.1.4 o en el parche correspondiente de su rama. Si las actualizaciones automáticas están desactivadas por compatibilidad con plugins o temas, conviene hacer copia de seguridad, probar en un entorno de staging si existe y actualizar cuanto antes.
Aprovechando el parche, merece la pena revisar los usuarios con rol de colaborador o superior y eliminar cuentas que ya no se usan, porque buena parte de estos fallos parte de ese nivel de acceso. También es buen momento para revisar contenidos recientes de autores externos en busca de código extraño.
Y no hay que bajar la guardia en el resto de la pila. Octubre ha sido un mes intenso en seguridad para el ecosistema, con los fallos críticos de PHP2Shell en PHP y el robo de claves de UpdraftCentral que afectó a webs con UpdraftPlus. Mantener al día el núcleo, los plugins y la versión de PHP del servidor sigue siendo la defensa más eficaz.