
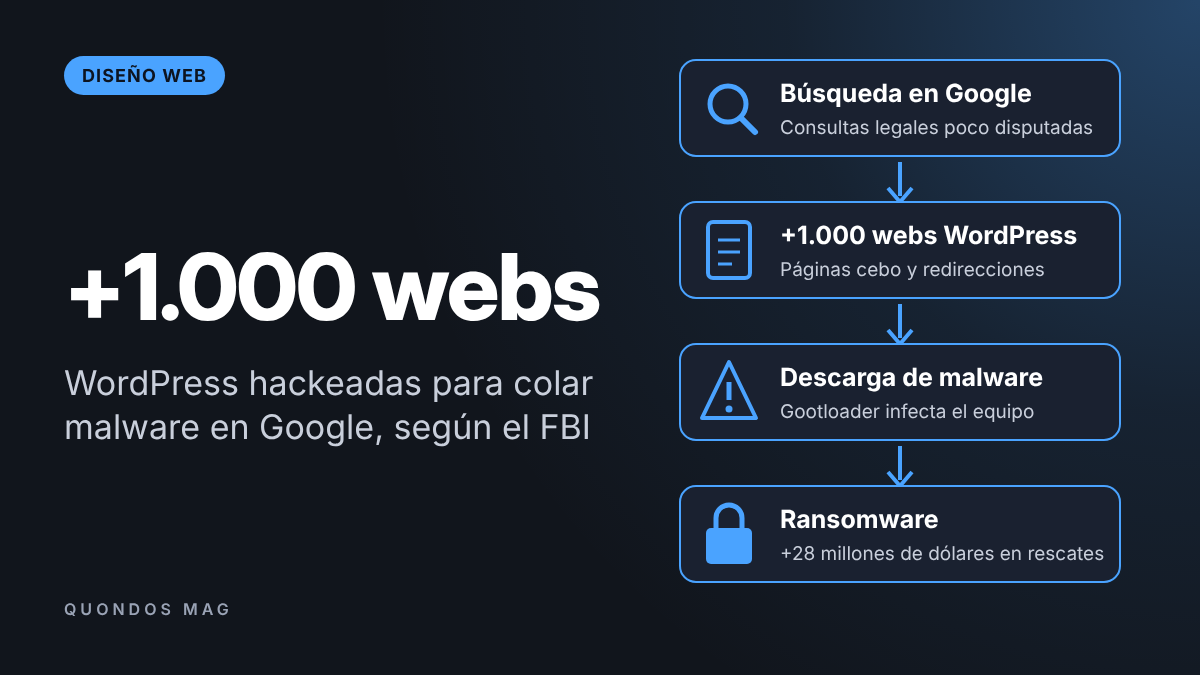
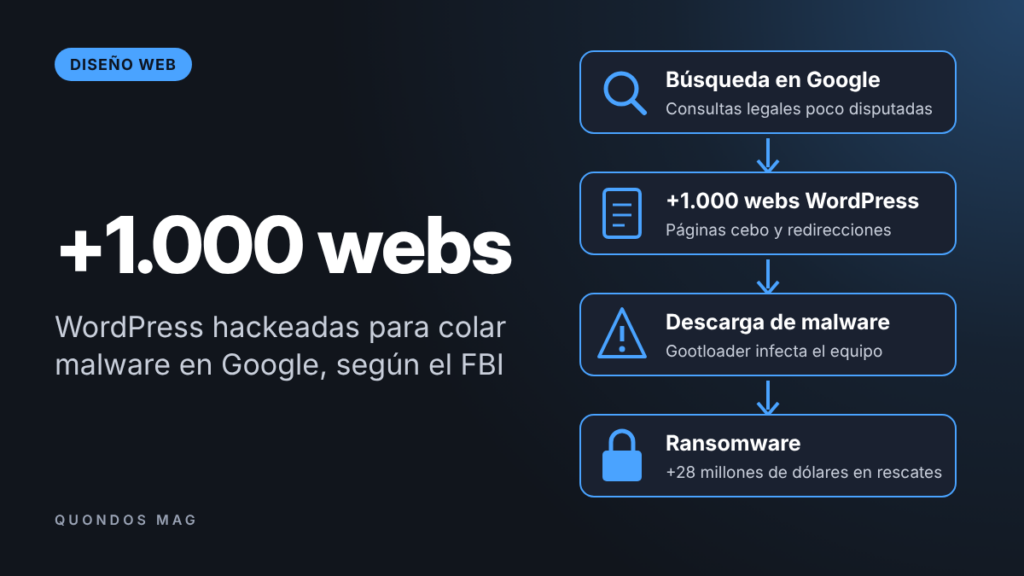
Más de 1.000 webs WordPress hackeadas sirvieron durante años de trampolín para colar malware en Google. El FBI ha publicado una alerta sobre Gootloader, una red que posicionaba páginas maliciosas en los resultados de búsqueda y vendía después el acceso a los equipos infectados a bandas de ransomware. Según la agencia, la operación ha generado más de 28 millones de dólares en rescates, y buena parte de su infraestructura eran sitios legítimos comprometidos.
Cómo usaba Gootloader las webs WordPress para posicionar malware
La alerta del FBI, fechada el 16 de noviembre y elaborada junto a la agencia de ciberseguridad CISA, describe una técnica conocida como envenenamiento SEO o SEO poisoning. Los operadores buscaban frases con poca competencia, como cláusulas de contratos de una jurisdicción concreta, donde pocas páginas compiten por aparecer, y colocaban allí sus páginas trampa.
Para empujarlas en los resultados, usaban enlaces ocultos con palabras clave y redes de backlinks preparadas. Entre los ejemplos de búsquedas que cita el FBI están «Zoning Government Definition» o «Who Pays for legal Fees Election». El objetivo principal eran abogados, asesores jurídicos internos, socios de bufetes y responsables de tecnología legal en Estados Unidos.
Las webs comprometidas cumplían varias funciones: páginas cebo, redirecciones, filtros de tráfico o infraestructura de relevo. Un sistema de distribución de tráfico decidía a quién mostrar la trampa según su país, la web de origen, las cookies o la IP, lo que ayudaba a esconder la operación de investigadores y propietarios.
Así entraban en los sitios: xmlrpc.php, credenciales robadas y plugins vulnerables
Según el FBI, el administrador de Gootloader rastreaba sitios WordPress en busca de endpoints xmlrpc.php expuestos y después entraba con credenciales comprometidas. Una vez dentro, explotaba plugins y temas vulnerables, inyectaba entradas, abusaba de rutas XML-RPC y REST y modificaba archivos JavaScript.
La alerta enumera los rastros que deben buscar los administradores: mu-plugins maliciosos, fragmentos de WPCode sospechosos, usuarios administradores ocultos con nombres hexadecimales aleatorios, plugins falsos con rutas REST extrañas y acciones inesperadas en admin-ajax. También muestra el patrón de los enlaces escondidos, con rutas del tipo «2022/12/13/zoning-government-definition/» metidas en listas HTML invisibles.
Gootloader no es la única campaña que vive de sitios WordPress. El FBI cita otras como SocGholish, con 14.971 sitios limpiados en la Operación Endgame de junio de 2026, o DollyWay, con más de 20.000 sitios afectados desde 2016.
El golpe policial y las cifras del daño
La alerta llega días después de una operación internacional. El 12 de noviembre, el Departamento de Justicia de Estados Unidos anunció que había eliminado Gootloader de más de 100 servidores, incluidos sitios WordPress comprometidos, y que había incautado los dominios estadounidenses usados para distribuir y controlar el malware, en coordinación con la Operación Endgame.
Según el Departamento de Justicia, Gootloader ha infectado al menos 25.000 ordenadores en todo el mundo desde 2018 y se ha usado en ataques de ransomware contra al menos 44 víctimas en Estados Unidos, con pérdidas de unos 28,8 millones de dólares. En la operación participaron, entre otros, el BKA alemán, la policía neerlandesa, la NCA británica y Europol.
El FBI calcula que, hasta octubre de 2026, la red contaba con más de 1.000 webs WordPress infectadas y 216 dominios controlados por su administrador. El Departamento de Justicia no detalla cómo se han limpiado ni avisado esos sitios.
Qué deben hacer ya quienes gestionan webs WordPress
El FBI pide actualizar automáticamente el núcleo de WordPress y los plugins y temas de confianza, eliminar los que no se usan, exigir autenticación multifactor a los administradores y al hosting y desactivar xmlrpc.php si no hace falta, o limitarlo al mínimo. También recomienda bloquear la ejecución de PHP en wp-content/uploads, usar un firewall de aplicaciones web y vigilar cambios en plugins, mu-plugins, .htaccess y archivos JavaScript.
Para los profesionales del SEO hay un aviso concreto: revisar Search Console en busca de consultas legales o de negocio que no tengan nada que ver con la web, picos repentinos de páginas indexadas, acciones manuales y avisos de seguridad. Si hay sospechas, el FBI aconseja poner la web en mantenimiento, conservar copias forenses, cambiar todas las credenciales desde un equipo limpio y restaurar una copia de seguridad solo después de cerrar el agujero.