
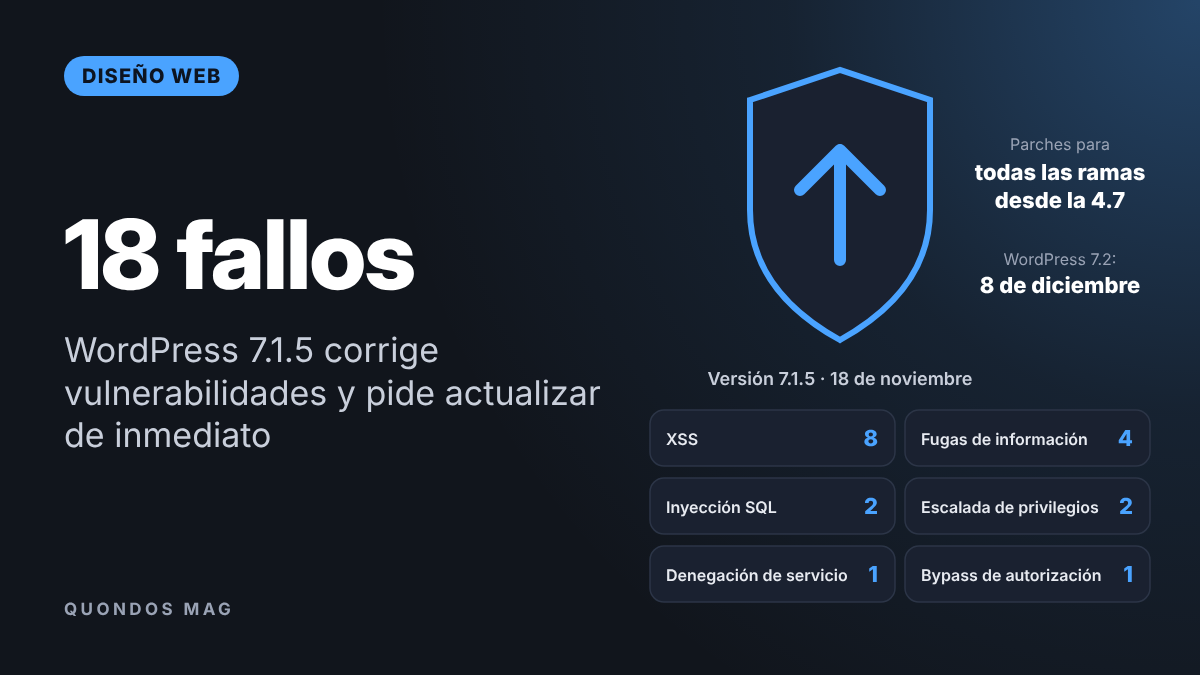
WordPress 7.1.5 ya está disponible y llega con una lista de fallos que conviene no dejar para mañana. La actualización de seguridad, publicada el 18 de noviembre, corrige 18 vulnerabilidades y añade dos mejoras de seguridad. La más grave permite a un atacante sin cuenta en la web escalar privilegios y, según el propio equipo de WordPress, puede acabar en ejecución remota de código. La recomendación oficial es clara: actualizar de inmediato.
Qué corrige WordPress 7.1.5
Según el anuncio oficial firmado por Jeremy Felt, la versión incluye 20 cambios de seguridad: 18 son vulnerabilidades y los otros dos son ajustes preventivos, como una expresión regular mal formada que ampliaba la detección de tipos JSON y la retirada de la variante de inserción de Imgur del editor de bloques, cuyo proveedor ya había desaparecido.
La mayoría de los fallos son de tipo cross-site scripting (XSS), presentes en piezas tan habituales como las previsualizaciones del Personalizador, los atributos de shortcodes en comentarios, el bloque de fecha de comentario, las respuestas de oEmbed o los metadatos de imágenes de Openverse. Hay además dos inyecciones SQL: una en WP_Meta_Query mediante relaciones anidadas y otra en la página de inicio configurada desde el Personalizador.
La lista se completa con fugas de información, como la exposición de términos privados de taxonomías a través de la búsqueda de la API REST sin autenticación o de correos de usuarios con permisos de autor, una denegación de servicio mediante pingbacks por lotes en XML-RPC y una escalada de privilegios en multisitio que permite a un administrador de sitio hacerse con una cuenta de superadministrador.
El fallo más peligroso: de bloque de plantilla a ejecutar código
El problema que más preocupa está en los atributos del bloque Template Part. WordPress lo describe como una escalada de privilegios sin autenticación que puede conducir a la ejecución remota de código. Search Engine Journal lo resume como «el peor escenario posible para un CMS», porque une acceso sin cuenta y control del servidor.
Hay un matiz importante. Según el análisis de Patchstack, el ataque necesita que un usuario con rol de editor abra el contenido malicioso, y el paso a ejecutar código se aprovecha de los propios mecanismos de instalación de plugins del administrador. Aun así, en webs con varios redactores o comentarios abiertos, ese requisito no es una gran barrera.
Otros fallos solo exigen roles bajos. Según Patchstack, varios se pueden explotar con una cuenta de colaborador o suscriptor, y uno de los XSS almacenados se activa en comentarios sin autenticación si la página tiene un bloque de últimos comentarios. Entre quienes reportaron vulnerabilidades figura Anthropic, a la que WordPress atribuye dos de los fallos, junto a investigadores independientes y miembros del equipo de seguridad.
Versiones afectadas, parches y WordPress 7.2
WordPress ha preparado correcciones para todas las ramas que aún reciben parches de seguridad, desde la 4.7 en adelante; las versiones 4.6 y anteriores ya no reciben actualizaciones. El anuncio oficial avisa de que algunas de esas versiones antiguas se irán publicando a medida que estén listas, mientras que Patchstack asegura que ya hay versión corregida para todas ellas.
Las webs con actualizaciones automáticas en segundo plano recibirán la versión sin intervención. Ninguna de las tres fuentes consultadas indica que estos fallos se estén explotando de forma activa, y por ahora no tienen identificadores CVE asignados. WordPress 7.2 RC 2 ya incluye las correcciones, y la versión final de WordPress 7.2 está prevista para el 8 de diciembre.
No es el primer aviso del otoño. Según recuerda Patchstack, hace tres semanas WordPress 7.1.4 corrigió 17 problemas, entre ellos una condición de carrera en las actualizaciones del núcleo (CVE-2026-119977) que permitía ejecutar código sin autenticación y que acabó en el catálogo de vulnerabilidades explotadas de la agencia estadounidense CISA.
Qué deben hacer ya los responsables de webs WordPress
Lo primero es comprobar en Escritorio > Actualizaciones que la web ya está en WordPress 7.1.5 o en la versión corregida de su rama, sobre todo si las actualizaciones automáticas están desactivadas o si el hosting las gestiona por su cuenta. En agencias con decenas de webs, conviene revisar todas, no solo las más visibles.
Patchstack recomienda además auditar quién tiene rol de colaborador o superior y, en multisitios, revisar también la lista de administradores, porque seis de las correcciones afectan precisamente a lo que esos roles pueden alcanzar. Eliminar cuentas antiguas de redactores externos y cerrar comentarios donde no aportan reduce la superficie de ataque mientras llega la próxima actualización. Y si además usas Rank Math, recuerda que acumula 16 vulnerabilidades en 2026.